Зібрали застосунок у Lovable, Bolt, Cursor чи Replit — і він працює. Розбираю, що ШІ лишає «під водою», за якими 10 сигналами видно, що MVP пора показати розробнику, і як вирішити: рятувати чи переписувати.
- Опубліковано
- Читання
- 11 хв
- Автор
- Yaroslav Tsarenko
У 2026 році зібрати застосунок за вихідні — звична історія. Описуєте ідею в Lovable, Bolt, Cursor чи Replit, і за кілька годин маєте робочі екрани, базу даних і навіть оплату. Це справжній прорив: ідеї, які раніше вимагали команди й місяців, тепер перевіряються за тиждень.
Проблеми починаються пізніше — коли приходять перші реальні користувачі, гроші й дані. Ця стаття для засновників і власників бізнесу, які вже мають вайбкод-MVP. Розберемо, що зазвичай лишається «під водою», за якими 10 сигналами видно, що час показати продукт розробнику, і як вирішити: рятувати чи переписувати.
Що таке вайбкодинг і чому це не погано
Термін vibe coding запропонував Андрій Карпаті, співзасновник OpenAI і колишній керівник AI в Tesla, у дописі 2 лютого 2025 року (історія терміна). Він описав стиль, коли ти «повністю віддаєшся вайбу» і майже не дивишся в код: приймаєш усі зміни, а помилки просто вставляєш назад у чат. І сам зазначив, що це підходить для проєктів вихідного дня.
Відтоді вайбкодинг став масовим, і це добре. Він ідеальний для:
- перевірки ідеї — показати продукт першим клієнтам, перш ніж платити за розробку;
- демо для інвестора — живий прототип переконує краще за презентацію;
- внутрішніх інструментів — адмінка чи калькулятор, з якими працює команда з 5 людей;
- уточнення вимог — коли ви потім підете до розробника, у вас буде не текст, а робочий приклад.
Проблема не у вайбкодингу. Проблема в моменті, коли прототип непомітно стає продуктом: туди заходять незнайомі люди, вводять персональні дані й платять гроші. Прототип для цього не проєктували.
Айсберг: що ШІ будує добре, а що лишається під водою
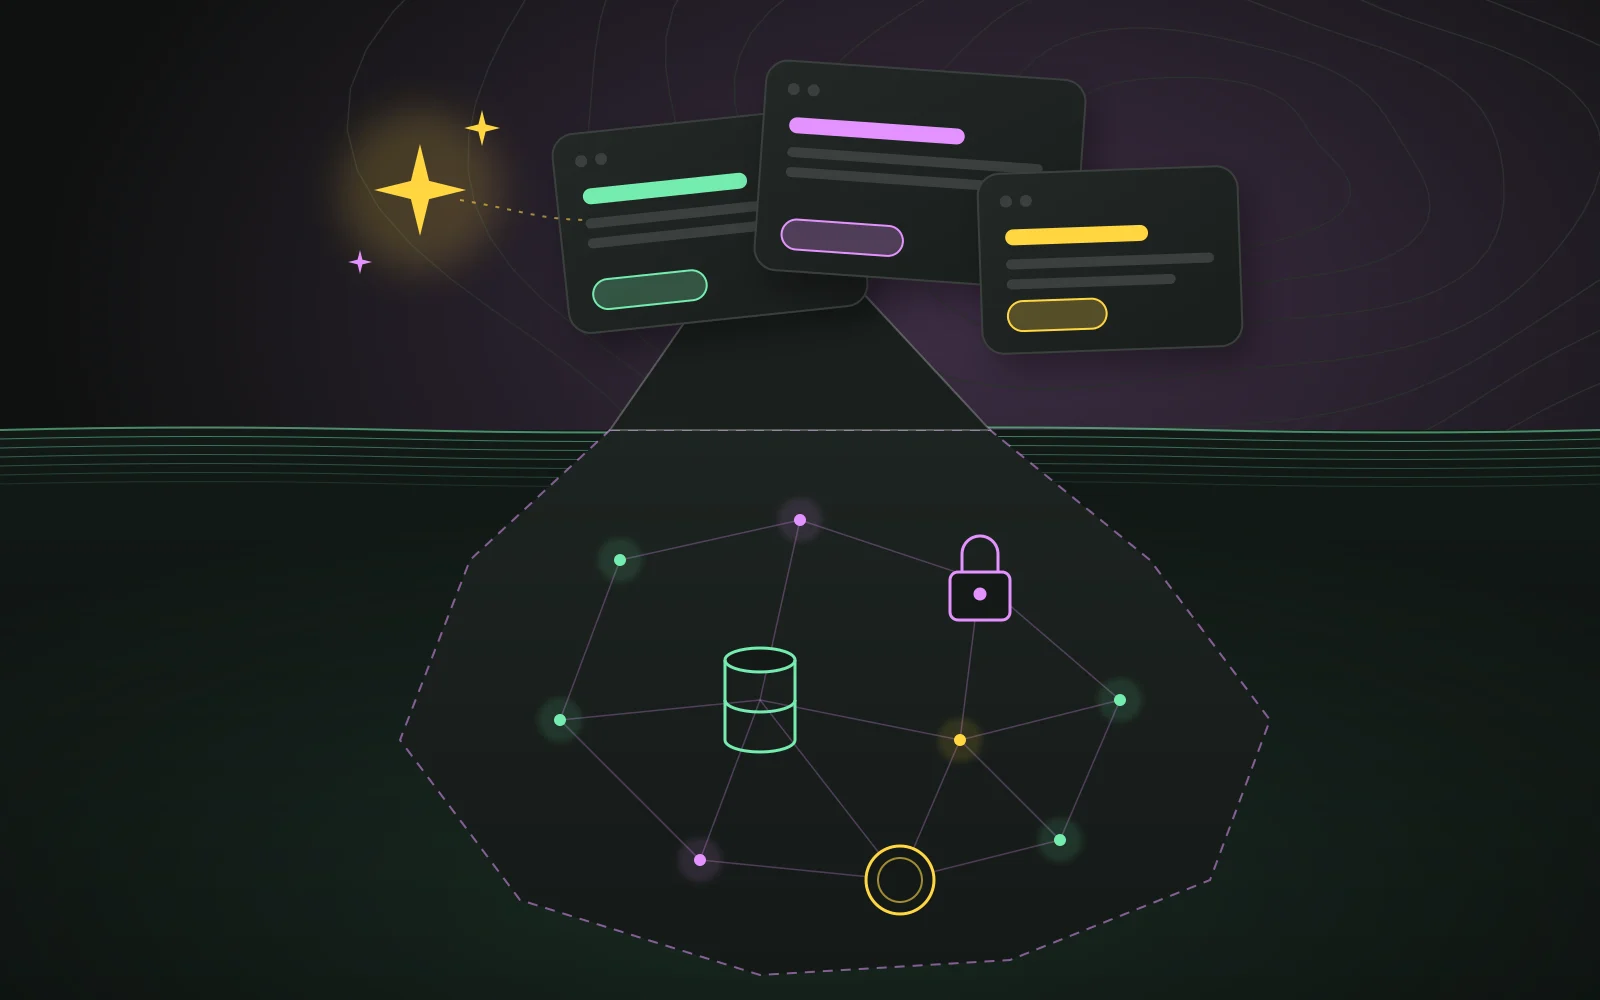
ШІ-інструменти чудово роблять те, що видно: екрани, форми, списки, кнопки. Ви бачите результат одразу, і він виглядає готовим. Але більша частина продукту — це те, чого користувач не бачить, поки воно працює.
Під водою зазвичай лежить:
- права доступу — хто може читати й змінювати які дані;
- гроші — повторні вебхуки, повернення, звірка з платіжною системою;
- модель даних — чи переживе вона нову функцію без «латок»;
- бекапи й відновлення — чи можна повернути дані після помилки;
- моніторинг — чи дізнаєтесь ви про збій раніше за клієнта;
- захист від ботів і зловживань — реєстрації, спам, перебір паролів;
- вартість інфраструктури — запити до ШІ й бази, які ростуть разом з користувачами.
ШІ не «погано пише код». Він робить рівно те, що ви попросили, а про невидимі речі здебільшого не просять. Ніхто не пише в чат: «і переконайся, що користувач A не бачить замовлення користувача B через пряме звернення до API». Так само рідко просять, щоб текст сторінок був у HTML для пошуку й краулерів ШІ, — чому це тепер впливає на заявки, я пояснив у статті про сайт у часи AI-пошуку.
ШІ робить добре
- Екрани й формиза години замість тижнів
- Типовий CRUDсписки, картки, фільтри
- Прототип для інвестораклікабельний і живий
Потрібна людина
- Права доступухто бачить чиї дані
- Грошіоплати, повернення, вебхуки
- Дані й міграціїсхема, що витримає зміни
10 сигналів, що вашому MVP потрібен розробник
Не кожен сигнал означає катастрофу. Але якщо збігаються три-чотири — продукт уже переріс прототип.
1. Ключі API лежать у коді, який бачить браузер
Відкрийте сайт, натисніть F12 і пошукайте у вкладці Sources слова key, secret, sk_. Якщо там є секретний ключ Stripe, OpenAI чи сервісний ключ бази — будь-хто може ним скористатися за ваш рахунок.
Що робити: перевипустити ключ у кабінеті сервісу (старий вважайте скомпрометованим), а виклики, яким потрібен секрет, перенести на сервер — у серверну функцію чи API-маршрут. Як ротувати ключі без простою і чому на ключі до ШІ зараз полюють особливо активно — у розборі витоків через LiteLLM і Railway.
2. Можна побачити чужі дані
Це найнебезпечніший сигнал. Багато вайбкод-застосунків звертаються до бази прямо з браузера, і тоді дані захищають лише правила доступу в самій базі — у Supabase це Row Level Security. Якщо правила вимкнені або написані як «дозволити всім», чужі записи читаються одним запитом.
Що робити: увімкнути RLS на кожній таблиці й написати політики «користувач бачить лише свої рядки». Потім перевірити анонімним запитом, що доступ справді закрито, а не повірити на слово.
Це не теорія. У 2025 році дослідник перевірив 1 645 застосунків, зібраних на Lovable, і знайшов 170 (10,3%), де без логіну можна було читати або змінювати дані: користувачів, транзакції, ключі API. Вразливість отримала номер CVE-2025-48757 і оцінку 9,3 з 10.
3. Оплати «іноді» дублюються або губляться
Платіжні системи надсилають сповіщення (вебхуки) повторно, якщо ваш сервер не відповів вчасно. Stripe прямо пише, що одна подія може прийти кілька разів. Без захисту від повторів клієнт отримає товар двічі або гроші зарахуються двічі. Якщо ви хоч раз звіряли оплати вручну — це ваш сигнал.
Що робити: зберігати ідентифікатор кожної обробленої події й ігнорувати повтори, а замовлення змінювати лише після підтвердження від платіжної системи, а не за редіректом зі сторінки оплати.
4. Кожен фікс ламає щось інше
Ви просите ШІ виправити кнопку, а відвалюється реєстрація. Причина — немає автоматичних тестів, а ШІ часто переписує цілі файли. Без тестів ніхто, ні людина, ні модель, не знає, що саме зламалось.
Що робити: почати з 5–10 автоматичних тестів на найважливіші сценарії — реєстрацію, оплату, доступ до даних — і запускати їх при кожній зміні. Покрити все одразу не потрібно.
5. ШІ ходить по колу
«Виправ помилку» → нова помилка → «виправ її» → стара повертається. Це знак, що проблема не в рядку коду, а в структурі: модель даних чи логіка не відповідають тому, що продукт тепер робить.
Що робити: зупинитися й описати, як продукт має працювати зараз: сутності, ролі, статуси. Часто після цього виявляється, що треба змінити кілька таблиць, а не «полагодити ще одну помилку». І це не лише ваш досвід: у свіжому бенчмарку найкращий AI-агент повністю виконав лише 26% реальних запитів на зміну застосунку — розбір цифр у статті про те, скільки задач AI-агенти доводять до кінця.
6. Усе гальмує, щойно даних стає більше
На 50 записах усе літало, на 5 000 сторінка вантажиться секунди. Типові причини: дані фільтруються в браузері, а не в базі, немає індексів, на кожен рядок списку йде окремий запит.
Що робити: перенести фільтрацію й пагінацію в базу, додати індекси під реальні запити й виміряти час до і після. Зазвичай кілька точкових змін дають прискорення в рази.
7. Рахунки ростуть швидше за користувачів
Кожен візит робить кілька запитів до ШІ без кешу, база читає таблиці повністю, файли віддаються без CDN. Поки користувачів десять — непомітно, на тисячі — це вже щомісячна стаття витрат.
Що робити: подивитися, які запити найдорожчі, кешувати однакові відповіді, для простих задач брати дешевшу модель і поставити ліміти витрат у кабінетах сервісів.
8. Немає бекапів і тестового середовища
Зміни робляться одразу «на живому». Якщо ШІ запропонує міграцію, що видаляє колонку, дані зникнуть разом з нею. Запитайте себе: якщо зараз випадково видалити таблицю клієнтів, за скільки хвилин ви її відновите?
Що робити: увімкнути щоденні бекапи бази й хоча б раз відновити їх на тестовому проєкті. Бекап, який ніхто не пробував відновити, — це надія, а не бекап. Зміни спершу перевіряти на окремому тестовому середовищі.
9. Боти й спам
Відкрита реєстрація без обмежень швидко наповнюється фейковими акаунтами. Вони псують аналітику, з'їдають ліміти пошти й ШІ, а інколи — довіру справжніх користувачів.
Що робити: підтвердження пошти, обмеження частоти запитів на реєстрацію й вхід, невидима капча на формах. Наприклад, в AllShip, про який нижче, у базі було 34 921 бот-акаунт.
10. Хтось просить показати код
Інвестор робить технічний due diligence, корпоративний клієнт присилає анкету з безпеки, юрист питає про GDPR. Відповісти «нам його згенерував ШІ, і ніхто його не читав» — погана стратегія.
Що робити: мати короткий технічний опис — архітектура, де зберігаються дані, хто має доступ, як робляться бекапи — і хоча б один незалежний аудит безпеки. Це підвищує довіру й на переговорах.
На карті вище сигнали розкладені за двома осями: наскільки ймовірно, що це вже відбувається, і скільки коштуватиме, якщо станеться. Верхній правий кут — права доступу, ключі й гроші — варто перевірити цього тижня.
Реальний приклад: коли «працює» не означає «готово»
Нещодавно я перебудовував американський маркетплейс перевезень AllShip AI. Зовні продукт виглядав живим: сторінки відкривались, можна було розмістити вантаж і зробити ставку. Під капотом він жив у трьох окремих репозиторіях, а база здебільшого складалась із ботів і згенерованих ставок. Не було ні escrow (утримання оплати до доставки), ні політики безпеки контенту (CSP), ні єдиної перевірки прав доступу.
Я переніс реальні дані, залишив ботів у старій базі, зібрав усе в один застосунок на Next.js, підключив escrow через Stripe Connect і перевірив права доступу на кожній точці входу.
Показовий момент: власник продукту не бачив більшості цих проблем, бо інтерфейс працював. Саме тому їх і називають невидимими. Якщо ви будуєте саме маркетплейс, окремо розібрав, що має бути в його першій версії і чому фальшива активність шкодить більше, ніж відсутні функції.
Чому кожен наступний фікс дорожчий
У прототипу немає «фундаменту», тому вартість змін росте нелінійно. Перші правки через ШІ майже безкоштовні. Але кожна нова функція, побудована на хиткій моделі даних, додає залежностей, і через кілька місяців проста зміна вимагає тижня обережної роботи.
Графік схематичний, але форма кривої знайома кожному, хто підтримував продукт без тестів і структури. Чим раніше покласти фундамент, тим дешевше він обходиться. Найдорожче — коли проблеми виявляються вже під навантаженням, з реальними грошима й скаргами.
Скільки коштує довести MVP до продукту
Чесна відповідь — залежить не від кількості екранів, а від того, що під водою. Два застосунки з однаковим інтерфейсом можуть відрізнятися за вартістю доопрацювання в рази. Ціну формують:
- стан даних — чисті дані можна залишити, зіпсовані доведеться переносити й чистити;
- гроші в продукті — оплати, підписки, виплати іншим користувачам (маркетплейс) додають найбільше роботи й відповідальності;
- ролі й права — один тип користувача чи клієнти, виконавці, адміністратори з різним доступом;
- інтеграції — платіжні системи, CRM, доставка, ШІ-сервіси;
- терміновість — чи вже є користувачі, яких не можна зупинити на час робіт.
Тому оцінка «на око» за скріншотами майже завжди помилкова, в обидва боки. Правильний порядок такий: короткий аудит, список ризиків з пріоритетами, і тільки потім оцінка за етапами. Тоді ви платите спершу за найважливіше, а решту можна планувати, коли продукт почне заробляти.
Найдорожчий сценарій — не доопрацювання, а витік даних чи подвійні списання вже з реальними клієнтами. Тоді до вартості робіт додаються повернення коштів, листи користувачам і втрачена довіра.
Ринкові ціни на розробку нового MVP у 2026 році я зібрав в окремому розборі вартості MVP.
Як обрати розробника для порятунку
Порятунок вайбкод-MVP — окрема навичка: треба швидко розібратися в чужому, часто згенерованому коді й не зламати те, що вже працює. Кілька запитань, які варто поставити кандидату:
- З чого ви почнете? Хороша відповідь — з аудиту й списку ризиків. Тривожна — «все переписати» ще до того, як він подивився в код.
- Що ви збережете? Досвідчений розробник цінує те, що вже подобається вашим користувачам, і не перебудовує інтерфейс без потреби.
- Чи працювали ви з тим самим стеком? Supabase, Stripe, Next.js — типові для вайбкод-проєктів. Знайомий стек означає швидший і безпечніший результат.
- Як я бачитиму прогрес? Короткі етапи з конкретним результатом: «ключі перевипущені, права закриті, бекапи працюють», а не «ще тиждень рефакторингу».
- Чи можна буде й далі працювати з ШІ? Відповідь має бути «так, але з тестами й перевірками».
Рятувати чи переписувати: як ухвалити рішення
Найпоширеніша помилка — вирішувати це «на око». Одні переписують усе, бо «код же згенерований». Інші латають до останнього, бо «воно ж працює». Рішення залежить від трьох речей: стану даних, ядра (авторизація, оплати) і того, наскільки продукт уже знайшов своїх користувачів.
| Ситуація | Що зазвичай робити |
|---|---|
| Дані чисті, проблеми в безпеці й оплатах | Рятувати: точкові виправлення ядра, тести на гроші, бекапи |
| Інтерфейс подобається користувачам, але все повільне | Рятувати: перенести логіку на сервер, індекси, кеш |
| Модель даних не відповідає продукту, кожна зміна ламає 3 місця | Переписати ядро, а інтерфейс по можливості зберегти |
| Дані зіпсовані, ботів більше за людей, кілька кодових баз | Перебудувати: перенести тільки реальні дані в нову основу |
| Продукт ще шукає ринок, користувачів мало | Не поспішати: закрити безпеку й ключі, решту — після валідації |
Повне переписування рідко потрібне. Найчастіше виграшна стратегія — зберегти те, що вже подобається користувачам (екрани, сценарії, тексти), і замінити те, що невидиме й небезпечне. Як ухвалити це рішення для будь-якого продукту, не лише вайбкодного, і як замінювати систему частинами, не зупиняючи її, я розібрав у статті переписати чи рефакторити застосунок.
Як виглядає порятунок: перші 3–4 тижні
Порядок важливіший за обсяг. Спершу закриваємо те, що може коштувати грошей і репутації сьогодні, потім — те, що заважає рости.
- 2–3 дніАудиткод, дані, безпека, оплати — письмовий звіт
- тиждень 1Зупинити кровотечуключі, права доступу, бекапи, моніторинг
- тиждень 2Гроші під захистомідемпотентні вебхуки, звірка, тести
- тижні 2–4Ядро в порядокмодель даних, швидкість, рефакторинг
- післяПередачадокументація, CI, правила роботи з ШІ
- Аудит (2–3 дні). Читаємо код, дивимось базу, права доступу, ключі, платіжні сценарії. Результат — письмовий список ризиків з пріоритетами, а не «все погано».
- Зупинити кровотечу (тиждень 1). Прибрати й перевипустити засвічені ключі, увімкнути правила доступу, налаштувати бекапи й сповіщення про помилки.
- Гроші під захистом (тиждень 2). Вебхуки, які не обробляють одну подію двічі, ключі ідемпотентності для платежів, щоденна звірка й автоматичні тести саме на сценарії з грошима.
- Ядро в порядок (тижні 2–4). Модель даних, перенесення важкої логіки на сервер, індекси, рефакторинг найкрихкіших місць.
- Передача. Документація, автоматичні перевірки при кожній зміні та правила, як далі безпечно працювати з ШІ.
Чек-лист на 15 хвилин: перевірте свій MVP самі
Цей список не замінює аудит, але за чверть години покаже, чи є привід хвилюватися.
| Перевірка | Як перевірити | Тривожний знак |
|---|---|---|
| Секрети в браузері | F12 → Sources → пошук sk_, secret, service_role |
Знайшли бодай один |
| Чужі дані | Зайдіть другим акаунтом і відкрийте посилання на запис першого | Запис відкрився |
| Правила доступу в базі | У Supabase: Authentication → Policies | Таблиці без політик або з true |
| Повтор оплати | Оновіть сторінку після оплати, відкрийте її ще раз | Подвійне замовлення чи списання |
| Бекапи | Знайдіть, де вони лежать і коли востаннє робились | Не знаєте або «десь автоматично» |
| Помилки | Чи приходить вам сповіщення, коли щось падає | Дізнаєтесь від клієнтів |
| Боти | Подивіться на останні 100 реєстрацій | Однакові імена, дивні пошти |
| Швидкість | Відкрийте найбільший список на слабкому телефоні | Довше 3 секунд |
Три і більше тривожні знаки — привід показати продукт розробнику найближчим часом.
Як не втратити швидкість ШІ після приходу розробника
Головний страх засновників — що з розробником усе стане повільно й дорого. Правильно налаштована робота дає протилежне. ШІ лишається в процесі, але працює в рамках:
- тести на критичні сценарії — реєстрація, оплата, доступ до даних. Якщо ШІ щось зламав, ви дізнаєтесь за хвилину, а не від клієнта;
- автоматичні перевірки при кожній зміні — типи, лінтер, тести запускаються самі;
- чітка структура — ШІ набагато краще працює в проєкті, де зрозуміло, де що лежить;
- людина переглядає зміни в ядрі — гроші, права доступу, міграції бази. Інтерфейс можна міняти сміливо.
Так продукт і далі росте швидко, але кожна нова функція не підкопує фундамент.
Що зробити сьогодні
Вайбкодинг — чудовий спосіб дійти до перших користувачів. Але прототип і продукт — різні речі, і різниця між ними здебільшого невидима: права доступу, гроші, дані.
Почніть з чек-листа вище: 15 хвилин, і ви знатимете, чи є реальний ризик. Якщо тривожних знаків кілька, не переписуйте все одразу. Спершу отримайте список ризиків з пріоритетами, закрийте безпеку й оплати, а решту робіть поступово, не зупиняючи продукт.
Було корисно?
– вподобань · – переглядів
Часті запитання
Чи можна запускати MVP, зібраний через вайбкодинг?
Так, для перевірки ідеї, демо інвесторам чи внутрішнього інструмента — цілком. Перед тим як пускати реальних користувачів з їхніми даними та грошима, варто хоча б раз перевірити безпеку, оплати й бекапи: це кілька днів роботи, а не новий проєкт.
Скільки коштує доробити вайбкод-застосунок?
Залежить не від кількості екранів, а від стану даних, оплат і прав доступу. Тому чесна оцінка починається з короткого аудиту: після нього зрозуміло, що можна залишити, що виправити точково, а що дешевше переписати.
Чи треба переписувати все з нуля?
Найчастіше ні. Інтерфейс і більшість сторінок зазвичай можна залишити, а переробити ядро: модель даних, авторизацію, оплати. Повне переписування виправдане, коли дані зіпсовані, а кожна зміна ламає кілька інших місць.
Чи можна далі користуватися ШІ після приходу розробника?
Можна і треба. Розробник ставить «рейки»: тести на критичні сценарії, перевірки в CI, чіткі типи й структуру. Після цього ШІ-інструменти працюють швидше і безпечніше, бо помилки ловляться автоматично.